
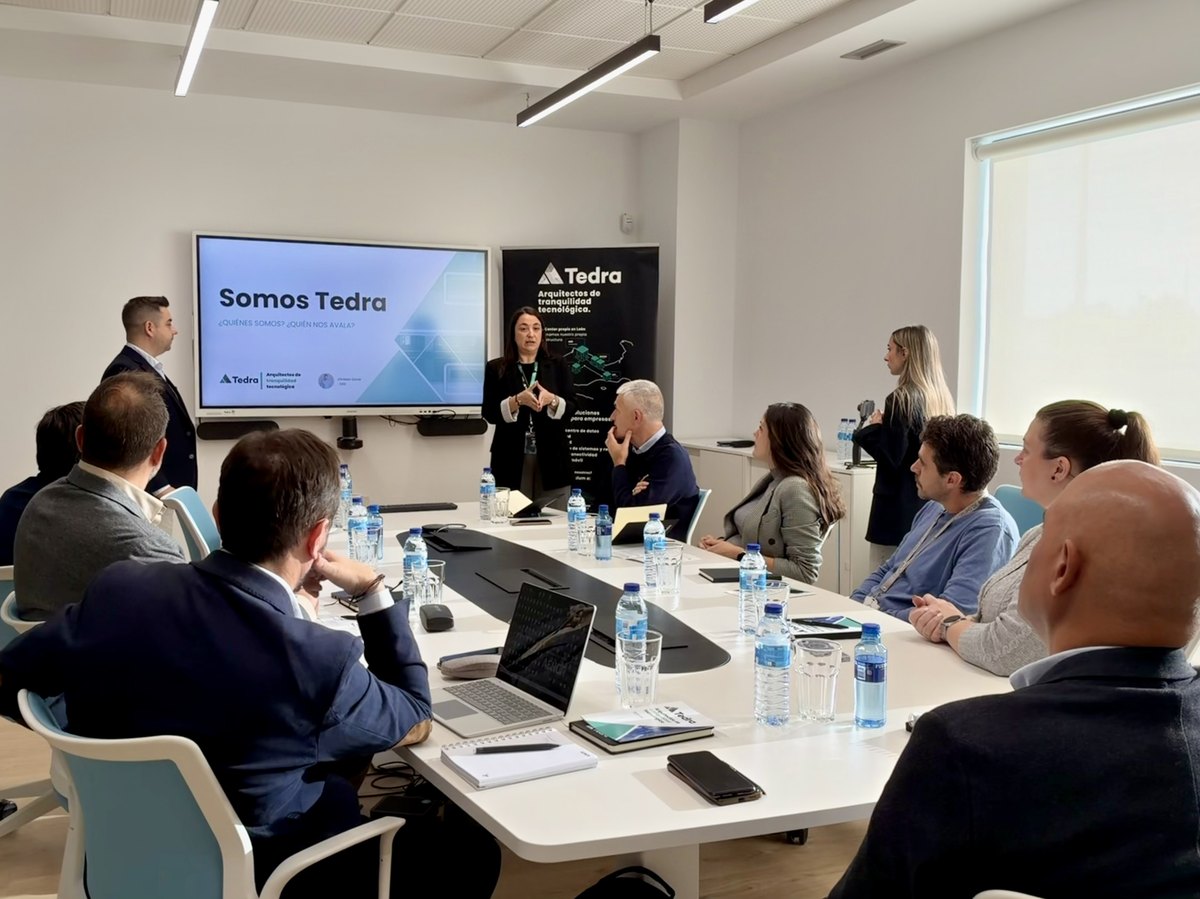
La jornada abordó los riesgos y oportunidades relacionados con la ISO/IEC 27001, el Esquema Nacional de Seguridad (ENS) y la directiva NIS2. Durante el encuentro, AENOR entregó a Tedra la certificación ISO/IEC 27017 de seguridad en la nube.
Tedra ha celebrado en sus oficinas de León, junto a AENOR, un café tecnológico dirigido a empresas e instituciones locales para analizar los principales retos que plantean la seguridad de la información y el cumplimiento normativo. El encuentro permitió abordar los riesgos y oportunidades asociados a la ISO/IEC 27001, el Esquema Nacional de Seguridad (ENS) y la directiva NIS2, así como conocer las claves para afrontar su aplicación desde una perspectiva estratégica.
La seguridad de la información desde una perspectiva estratégica
Pencho Herrero, director de AENOR en Castilla y León, abordó la seguridad de la información desde la perspectiva de la certificación y su papel en la estrategia de las organizaciones. Su intervención puso el foco en la importancia de integrar la seguridad en la gestión empresarial y de disponer de mecanismos que permitan acreditar el cumplimiento de los requisitos aplicables.
Por su parte, Beatriz Quirós, consultora en Compliance, explicó las distintas vías para avanzar en el cumplimiento normativo, con especial atención a la ISO/IEC 27001 de Seguridad de la Información, el Esquema Nacional de Seguridad (ENS) y la directiva NIS2. Desde una perspectiva de consultoría a empresas, su intervención planteó estos marcos como una hoja de ruta para identificar obligaciones, establecer prioridades y orientar las actuaciones en materia de seguridad.
El café tecnológico permitió compartir conocimiento y acercar a las empresas e instituciones de León los principales aspectos que deben tener en cuenta ante las exigencias normativas relacionadas con la seguridad de la información.
Tedra incorpora la certificación ISO/IEC 27017 a su marco de seguridad
Durante la jornada, AENOR entregó a Tedra la nueva certificación ISO/IEC 27017 de Seguridad en la Nube, un estándar internacional que recoge controles y buenas prácticas de seguridad específicos para los servicios en la nube.
Esta certificación complementa el marco de seguridad de la información de Tedra, basado en la ISO/IEC 27001, al incorporar directrices específicas para los entornos cloud. Mientras que la ISO/IEC 27001 establece un marco general para gestionar los riesgos relacionados con la información, la ISO/IEC 27017 profundiza en las particularidades de la seguridad en los servicios en la nube.
La incorporación de esta certificación amplía el alcance del marco de seguridad de Tedra en un ámbito directamente vinculado a la prestación de sus servicios tecnológicos.